AdministrationErfahrungsbericht
Port 25 ist offen. Dein Mailproblem ist meistens nicht die Blacklist.
Port 25 ist auf unseren vServern offen. Werden deine Mails trotzdem abgelehnt, fehlt meist ein passender rDNS-Eintrag, SPF oder DKIM. Diese fünf Punkte prüfst du, bevor du eine Blacklist verdächtigst, und für wichtige Post nimmst du ein SMTP-Relay.

- Veröffentlicht
- Lesezeit
- 5 Min. Lesezeit
Inhalt
Viele Anbieter sperren Port 25 für neue Server, manche ganz, manche bis zur Freischaltung per Ticket. Bei uns ist er offen, eingehend und ausgehend, auch auf der Essential-Reihe. Offen heißt nicht unbeaufsichtigt: Verschickt dein Server Spam, sperren wir ihn ganz, mehr dazu weiter unten. Ob der Port bei dir offen ist, prüfst du in einer Sekunde mit dem Mailserver eines großen Anbieters als Ziel:
nc -vz mx00.t-online.de 25Meldet nc „succeeded“, ist der Weg frei. Läuft es in einen Timeout, sitzt die Sperre bei dir, meist in einer Firewall-Regel für ausgehenden Verkehr.
Trotzdem landen regelmäßig Tickets bei uns, die mit „Port 25 ist gesperrt“ anfangen. Fast nie stimmt das. Meistens steht in der Bounce-Mail etwas wie „Bad DNS PTR“, „Poor Reputation“ oder bei Google „not authorized to send email directly“. Und dahinter steckt in den meisten Fällen kein Blacklist-Drama, sondern ein fehlender DNS-Eintrag.
Die Checkliste
Die Beispiele nutzen mail.example.com als Hostname und 62.68.75.69 als Server-IP. Prüfen kannst du alles mit dig von jedem Rechner aus.
1. rDNS (PTR) passend zum Hostnamen
Der Reverse-DNS-Eintrag übersetzt deine IP zurück in einen Namen. Große Provider wie GMX, Web.de und T-Online prüfen ihn, und ein generischer Name ist für sie ein Warnsignal. So sieht ein generischer Eintrag aus, frisch aus einer Abfrage unserer Beispiel-IP:
dig -x 62.68.75.69 +short
62.68.75.69.ip.pph.systems.
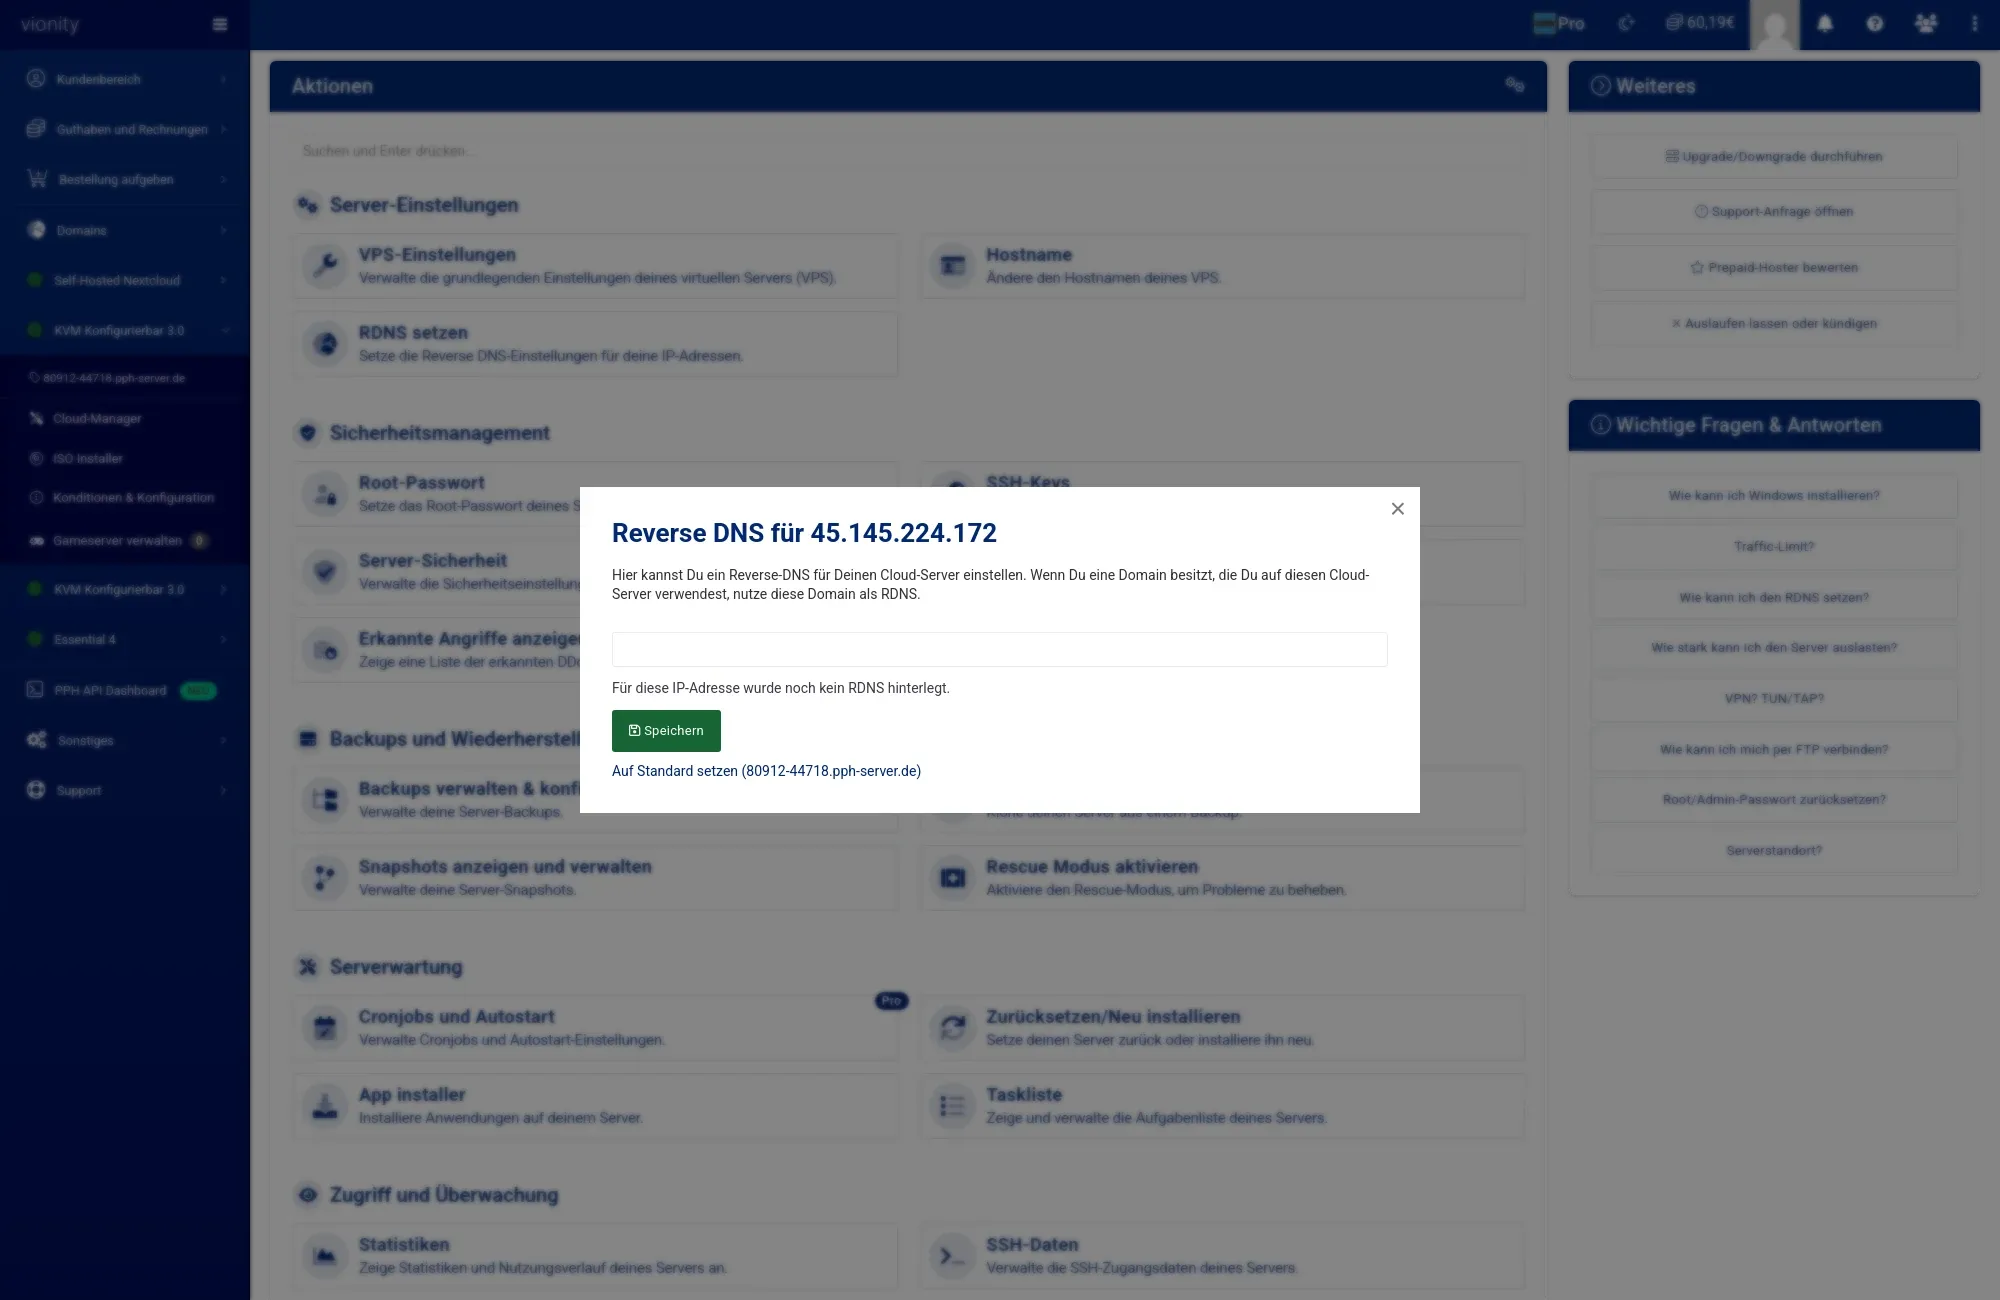
Für einen Mailserver willst du stattdessen mail.example.com. sehen. Den Eintrag setzt du selbst im Cloud Manager. Vorher muss der Name per A-Record auf deine IP zeigen, sonst nimmt das System ihn nicht an.
dig mail.example.com A +short
62.68.75.69
dig -x 62.68.75.69 +short
mail.example.com.
Der Hostname in deinem Mailserver (bei Postfix myhostname) sollte genau derselbe Name sein. Verschickt dein Server auch per IPv6, braucht die IPv6-Adresse ebenfalls einen passenden PTR. Sonst schaltest du IPv6 für den Versand ab, bei Postfix mit inet_protocols = ipv4. Umgekehrt reicht IPv6 allein für Mail nicht: Die Mailserver der großen deutschen Postfach-Anbieter sind nur über IPv4 erreichbar, wie wir im Beitrag zu IPv6-only-Servern gemessen haben.
2. SPF
SPF legt fest, welche Server Mails für deine Domain verschicken dürfen. Ein TXT-Eintrag auf der Domain:
v=spf1 mx a:mail.example.com -allmx erlaubt die Server aus deinem MX-Eintrag, -all sagt: alle anderen sind nicht berechtigt. Wer sich unsicher ist, startet mit ~all und wechselt später. Es darf nur einen SPF-Eintrag pro Domain geben.
3. DKIM
DKIM signiert jede ausgehende Mail. Der Empfänger prüft die Signatur mit einem öffentlichen Schlüssel aus deinem DNS. Mailcow, Mailu und rspamd erzeugen das Schlüsselpaar für dich und zeigen dir den Eintrag an. Er liegt unter einem Selector:
dig dkim._domainkey.example.com TXT +short
"v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA..."
Den Selector (hier dkim) findest du in deinem Mailserver. Lieferst du ihn nicht aus, ist DKIM für die Empfänger nicht vorhanden, egal was dein Mailserver signiert.
4. DMARC
DMARC sagt den Empfängern, was sie mit Mails tun sollen, die SPF und DKIM nicht bestehen, und wohin sie Berichte schicken:
v=DMARC1; p=quarantine; rua=mailto:dmarc@example.comStarte mit p=none, lies ein paar Wochen die Berichte und zieh dann auf quarantine oder reject an. Google verlangt einen DMARC-Eintrag für Absender mit großem Volumen (Google-Richtlinien für Absender), für alle anderen ist er zumindest ein Pluspunkt.
5. IP-Reputation und Blacklists
Erst wenn 1 bis 4 stimmen, lohnt der Blick auf Blacklists. Zwei Listen begegnen dir dabei immer wieder.
Spamhaus ist die Liste, die zählt. Google lehnt Mails von Adressen, die dort stehen, mit dem Fehler „550-5.7.1 … not authorized to send email directly“ ab. Häufig steht eine Server-IP nur auf der Policy Blocklist (PBL), weil der Adressbereich früher für Endkunden-Anschlüsse vorgesehen war. Das ist kein Spam-Vorwurf. Auf check.spamhaus.org kannst du einen PBL-Eintrag mit „I am running my own mail server“ meist selbst austragen lassen.
UCEPROTECT taucht in Prüfwerkzeugen wie MXToolbox oft auf, vor allem mit Level 3. Level 3 listet nicht deine IP, sondern ein ganzes Netz eines Anbieters, wenn irgendwo darin ein winziger Teil der Adressen auffällt. Das trifft auch Kunden, die nie eine Spam-Mail verschickt haben. Für das Austragen verlangt UCEPROTECT Geld. Wir zahlen dafür nicht, haben keinen Kontakt dorthin und können Level-3-Einträge nicht entfernen.
Wer wirklich entscheidet
Ob deine Mail ankommt, entscheiden ein paar große Postfach-Anbieter: Google, Microsoft, die Telekom, GMX und Web.de. Sie bewerten Adressen aus Rechenzentren grundsätzlich kritischer als die von spezialisierten Mail-Anbietern. Eine neue IP startet bei ihnen ohne Reputation, auch wenn du technisch alles richtig machst.
Typische Ablehnungen und was sie meistens bedeuten:
| Meldung im Bounce | Erster Verdacht |
|---|---|
| „Bad DNS PTR“ | Punkt 1, rDNS fehlt oder ist generisch |
| „Nemesis ESMTP Service not available“ | Reputation oder rDNS der IP |
| „Poor Reputation“ | Neue IP ohne Vorgeschichte oder Listung |
| „550-5.7.1 … not authorized to send email directly“ (Google) | Spamhaus-Eintrag, Punkt 5 |
Unser ehrlicher Rat für alles, was sicher ankommen muss, etwa Rechnungen, Passwort-Mails oder Bestellbestätigungen: Nutze ein SMTP-Relay. Dein Server übergibt die Mail an einen Dienst, der seine Adressen pflegt und bei den großen Anbietern bekannt ist. Dienste wie SMTP2GO haben für kleine Projekte kostenlose Tarife. Wir helfen dir per Ticket bei der Einrichtung. Empfangen kannst du weiter auf deinem eigenen Server.
Warum wir bei Mail-Abuse den ganzen Server sperren
Das klingt hart, schützt aber vor allem dich: Ohne Sperre wäre deine IP nach ein paar Stunden auf jeder Liste, und die Reputation, die du dir mit Punkt 1 bis 4 erarbeitet hast, wäre weg. Wer offene Relays, schwache SMTP-Passwörter oder ein ungepatchtes Kontaktformular betreibt, findet den Fehler meist im Log von Postfix.
Weiterlesen in der Support-FAQ
RDNS-Eintrag für deinen vServerSo setzt du den PTR selbst im Cloud Manager, mit A-Record vorab. E-Mails werden abgelehnt: Reputation und PTR bei T-Online, Web.de und Co.Warum große Provider Hosting-Netze kritisch sehen und wie ein Relay hilft. IP not authorized: Google lehnt meine E-Mails abDer Fehler 550-5.7.1 und sein Zusammenhang mit Spamhaus. Meine IP ist bei Spamhaus gelistetEinen PBL-Eintrag Schritt für Schritt selbst austragen. Darum ist UCEPROTECT als Spam-Liste unseriösWarum Level 3 ganze Netze listet und wir das nicht ändern können.Fehler gefunden oder anderer Meinung? Schreib uns über das Kontaktformular oder auf Discord.